Clés d'IA volées : jusqu'à 100 000 $ par jour pour les entreprises
3 nov. 2026
En bref : des pirates volent ou récupèrent des clés d'accès à des services d'intelligence artificielle, puis s'en servent aux frais de leurs victimes. Selon un rapport publié le 2 novembre 2026 par Google et sa filiale Mandiant, la facture a dépassé 100 000 dollars en une seule journée dans certains cas, et un million de dollars cumulés chez certaines organisations. Cette pratique porte un nom, le « LLMjacking ». Pour une association ou une petite entreprise, les parades sont simples : fixer des plafonds de dépenses, limiter chaque clé et ne jamais la laisser dans du code.
Que se passe-t-il exactement avec ces clés d'IA volées ?
Quand vous utilisez un service d'IA par programme, par exemple pour brancher un assistant sur votre site ou sur vos outils internes, vous recevez une clé d'accès. C'est une longue suite de caractères qui prouve au fournisseur que la demande vient bien de vous. Il facture ensuite chaque utilisation à votre compte. Si quelqu'un d'autre met la main sur cette clé, il peut envoyer des demandes à votre place, et c'est vous qui payez.
Les équipes de réponse aux incidents de Mandiant ont traité plusieurs cas de ce genre en 2026. Elles parlent de « LLMjacking », un mot proposé dès 2024 par l'éditeur Sysdig pour nommer un détournement de l'accès aux grands modèles de langage, ces IA qui comprennent et produisent du texte. Contrairement au piratage de puissance de calcul pour fabriquer de la cryptomonnaie, un détournement d'IA peut faire gonfler la facture en quelques heures seulement. Le rapport cite des organisations du secteur financier, du commerce, de la technologie et du transport, en Amérique du Nord, en Amérique du Sud et en Asie-Pacifique.
Combien cela coûte-t-il vraiment aux victimes ?
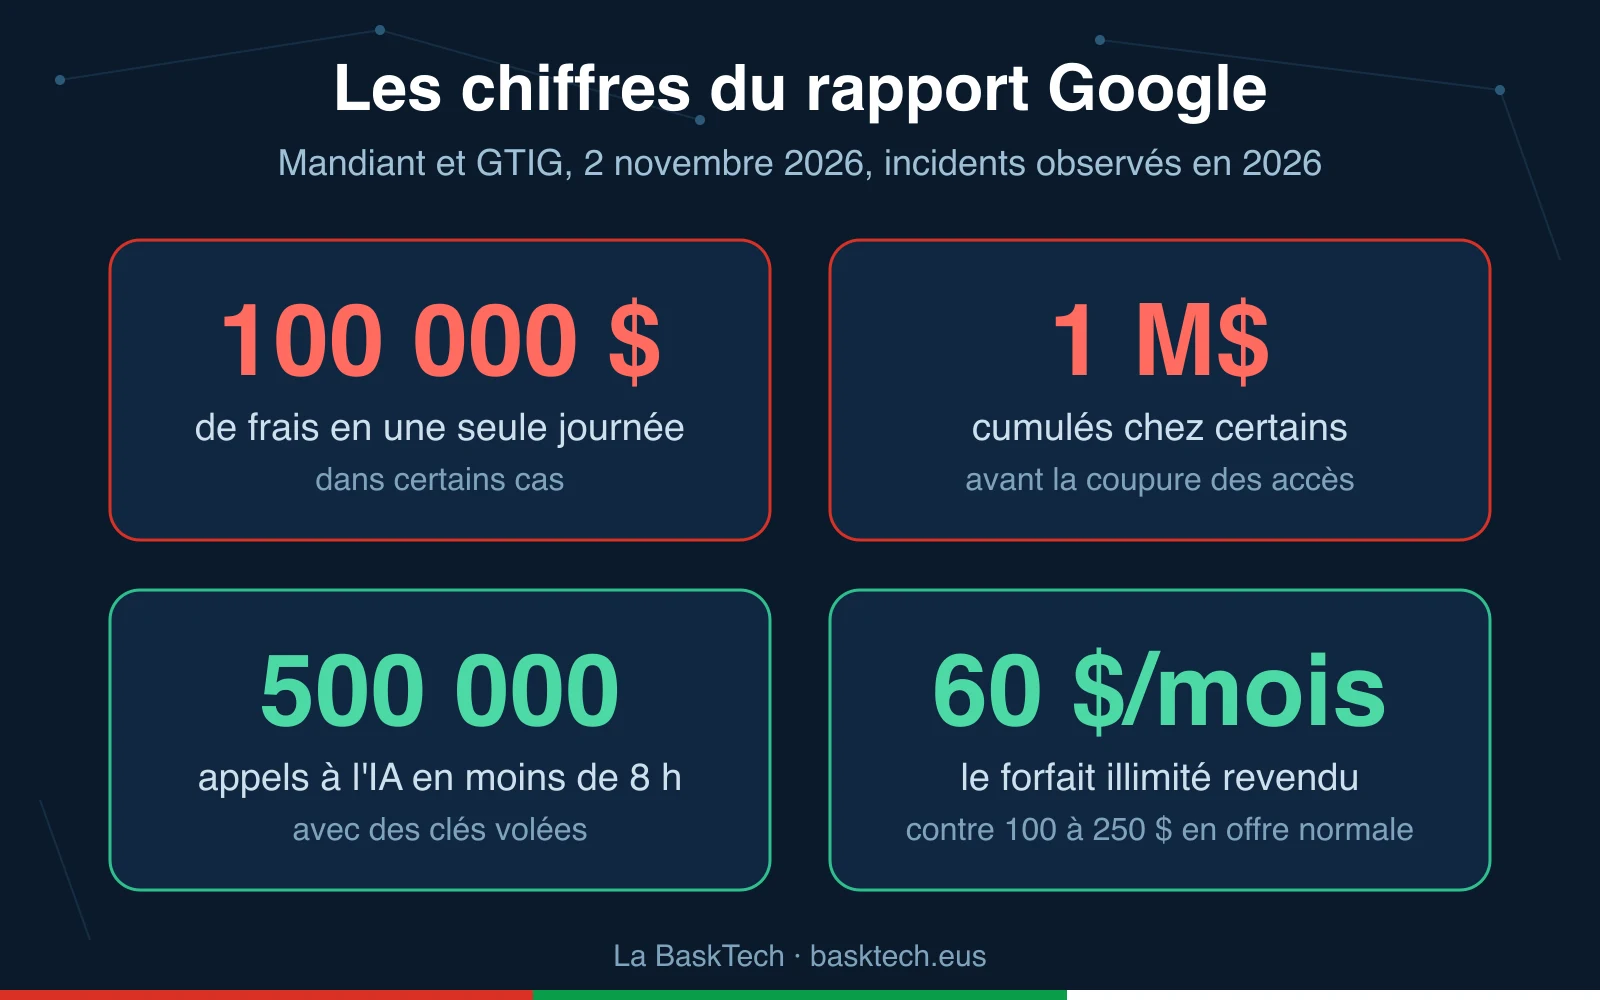
Les chiffres les plus récents viennent du rapport de Google, qui s'appuie sur des incidents observés en 2026. Il fait état de frais supérieurs à 100 000 dollars en une seule journée, et de cumuls atteignant un million de dollars chez certaines organisations avant que les accès ne soient coupés. Dans un cas décrit en détail, un groupe a envoyé plus de 500 000 demandes à des modèles d'IA en moins de huit heures avec des clés volées, et transmis à la victime une addition proche d'un million de dollars.
Il faut distinguer ces chiffres d'un autre, plus ancien. En mai 2024, la société de sécurité Sysdig avait déjà décrit cette attaque et calculé qu'une victime pouvait payer plus de 46 000 dollars par jour. Mais il s'agissait d'un calcul théorique, fondé sur les tarifs et les quotas d'un service précis, et non d'une facture constatée. Les deux ordres de grandeur ne se contredisent pas : ils racontent deux moments d'un même phénomène, qui s'est nettement amplifié en deux ans.
Comment les pirates mettent-ils la main sur les clés ?
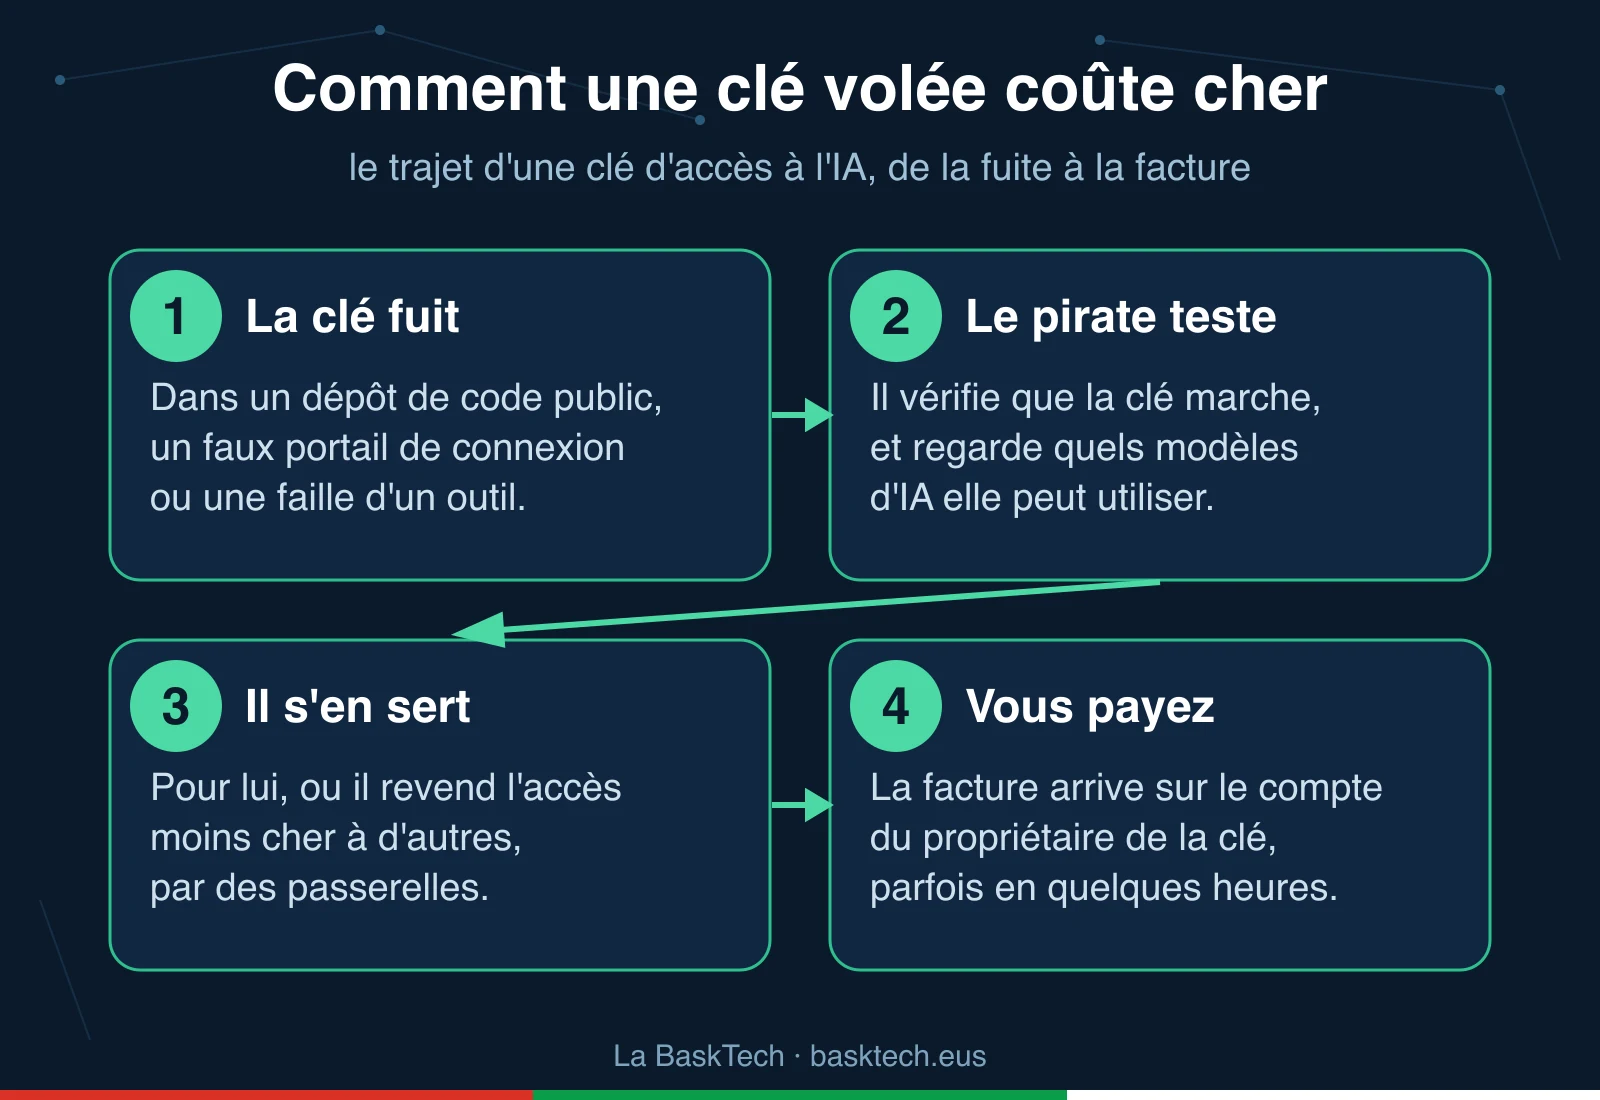
Le rapport de Google indique que le point d'entrée le plus fréquent est la fuite d'une identité cloud : une clé d'accès, une clé de compte de service ou un jeton de session. Plusieurs scénarios sont décrits :
- Des clés laissées dans du code public. Des développeurs publient par erreur un projet qui contient une clé d'IA, et des outils automatiques peuvent les repérer.
- Un faux portail de connexion. Un groupe a monté une fausse page d'identification pour récupérer un jeton de session, ce qui permet de contourner le mot de passe et la double authentification. Il a ainsi généré plus de 100 000 dollars de frais.
- Des outils mal protégés. Des serveurs d'IA exposés sur Internet, ou une faille dans une passerelle qui centralise les clés, ouvrent la porte à des accès.
- Des failles dans des logiciels. Dans le cas étudié par Sysdig en 2024, les identifiants avaient été récupérés sur un serveur qui utilisait une version vulnérable d'un outil de développement web.
Une fois la clé en main, le pirate commence par la tester. Il vérifie qu'elle fonctionne et regarde quels modèles elle peut utiliser. Il peut aussi activer des services supplémentaires sur le compte de la victime, créer ses propres clés ou ajouter des comptes pour garder l'accès. Il arrive même que le compte visé n'ait jamais servi à l'IA : le pirate branche alors le service lui-même. Certaines intrusions vont plus loin, avec à la clé des données internes et des identifiants dérobés, donc un risque qui dépasse la seule facture.
Pourquoi les pirates revendent-ils cet accès ?
Certains s'en servent pour leurs propres besoins. D'autres en font un commerce. Google décrit des « LLM Mixers » : des relais clandestins par lesquels transitent les demandes d'acheteurs, envoyées vers des comptes piratés, ce qui permet de monnayer l'accès aux modèles. Ces clients ne voient aucune clé : ils utilisent un simple service qui répond comme une IA normale, sans savoir que quelqu'un d'autre règle la note.
Le modèle économique est redoutable. Selon le rapport, l'abonnement « illimité » de l'un de ces services tourne autour de 60 dollars mensuels, là où une offre grand public comparable en demande 100 à 250. Pour Google, un prix si bas ne s'explique que si les clés ne coûtent rien au vendeur. Tant qu'il existe des acheteurs, les pirates ont une raison de chercher de nouvelles clés, et ils n'ont aucun intérêt à ménager la facture de celui qui les fournit sans le savoir.
Comment protéger vos clés et limiter la casse ?
Bonne nouvelle : aucune de ces protections ne demande un budget de grande entreprise. Voici celles que recommandent les rapports, traduites en gestes concrets.
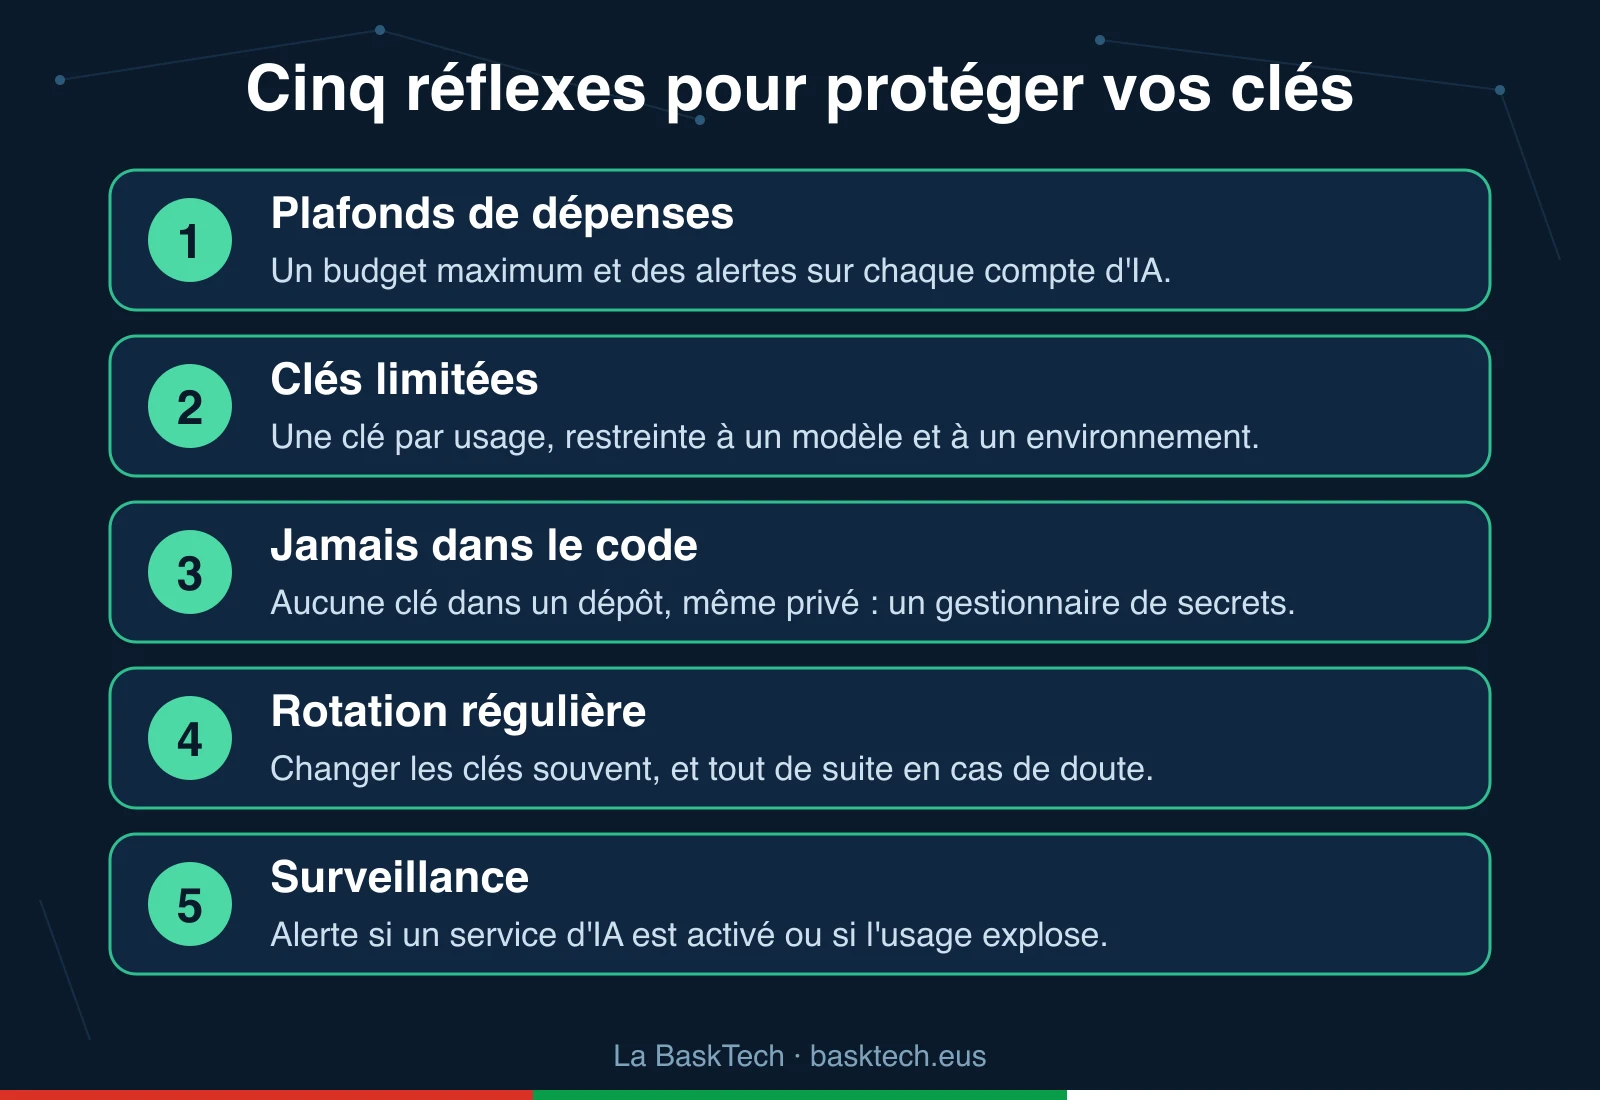
- Fixer des plafonds de dépenses et des alertes. C'est la mesure la plus efficace contre la mauvaise surprise : un budget maximum par compte, et un message dès que la consommation s'envole. Même si une clé fuit, la facture reste bornée.
- Limiter chaque clé. Une clé par usage, restreinte à un modèle et à un environnement précis, avec une limite d'utilisation. Si elle est volée, le pirate ne peut pas tout faire avec.
- Ne jamais écrire une clé dans le code. Même dans un dépôt privé. Utilisez un gestionnaire de secrets, et faites analyser automatiquement vos dépôts pour repérer les clés oubliées.
- Changer les clés régulièrement. Une rotation automatique réduit la durée de vie d'une clé qui aurait fuité. En cas de doute, révoquez-la tout de suite.
- Donner le minimum de droits. Refusez par défaut tout ce qui n'est pas nécessaire, y compris l'accès aux services d'IA pour les comptes qui n'en ont pas besoin.
- Surveiller les journaux. Traitez comme un événement grave toute activation d'un service d'IA que personne n'a demandée, et repérez les envois de toutes petites demandes de test, signe habituel qu'un pirate vérifie une clé.
- Activer la double authentification résistante à l'hameçonnage sur les comptes qui gèrent ces clés.
Que faire si vous pensez avoir été touché ?
Agissez dans cet ordre. Révoquez d'abord la clé suspecte, puis créez-en une nouvelle avec des droits limités. Regardez ensuite l'historique de consommation chez votre fournisseur pour mesurer l'ampleur. Vérifiez qu'aucun service ni aucune clé supplémentaire n'a été créé sur votre compte à votre insu. Enfin, contactez le support du fournisseur : selon les cas, une contestation de facture est possible, mais rien ne la garantit, et c'est une raison de plus pour poser des plafonds avant l'incident plutôt qu'après.
Une petite structure n'est pas à l'abri pour autant : une clé oubliée dans un projet de site ou d'application suffit.
Et pour votre association ou votre entreprise au Pays basque ?
Si vous avez branché une IA sur votre site, un chatbot, une messagerie ou un outil d'automatisation, faites dès aujourd'hui un petit inventaire : où sont stockées vos clés, qui y a accès, quel plafond de dépenses est réglé chez chaque fournisseur. Quinze minutes suffisent souvent à repérer l'oubli qui coûterait cher.
La BaskTech accompagne les associations et les entreprises du Pays basque pour mettre en place l'IA de façon sûre et maîtrisée, y compris sur ces questions d'accès et de budget. Pour en discuter, découvrez notre page agence IA au Pays basque.
Sources
#cybersécurité#clés API#LLMjacking#sécurité de l'IA#budget IA